

En las últimas semanas mi timeline se llenó de videos con la misma promesa: “le pedí a mi agente de IA que desarmara una app y me explicó cómo funciona por dentro”. La herramienta detrás de casi todos es REA (Reverse Engineer Anything), un proyecto abierto publicado en GitHub.
Antes de recomendarla a mi comunidad hice lo que corresponde: descargué el repositorio, leí sus instrucciones y revisé su código de instalación. Este artículo resume lo que encontré, explicado sin jerga y con un criterio claro: entender antes de instalar.
¿Qué decisión de negocio mejora esta capacidad, y bajo qué reglas la uso?
Qué es REA y quién está detrás
Pensemos en una app como una caja cerrada: la usamos, pero no vemos sus engranajes.
La ingeniería inversa es el oficio de abrir esa caja sin tener los planos (el código fuente) y deducir cómo funciona a partir del producto terminado.
Hasta ahora, ese oficio exigía especialistas con años de práctica en herramientas como Ghidra (creada por la NSA y liberada como código abierto), IDA Pro o Hopper. REA no reemplaza esas herramientas: las conecta con un agente de IA para que podamos hacer preguntas en lenguaje natural.
Datos de origen verificados en el repositorio:
Autor y mantenedor principal: el desarrollador que publica con el usuario morluto en GitHub, titular del copyright y autor de la gran mayoría de los cambios recientes. No firma con nombre completo, algo habitual en la comunidad de seguridad.
Comunidad: recibe contribuciones de desarrolladores de varios países, tiene un servidor de Discord propio y su documentación está traducida a más de veinte idiomas, incluido el español.
Licencia: MIT, es decir, gratuita y de uso libre, incluso comercial.
Canales oficiales: el repositorio github.com/morluto/rea, el sitio rea.tools y el paquete rea-agents en npm. El propio proyecto advierte que un repositorio con nombre parecido no es garantía de ser oficial.
Ritmo: al momento de escribir esto va por la versión 6.7.0 y publica correcciones casi a diario.

Para qué sirve: de la curiosidad técnica a la decisión de negocio
REA permite preguntarle a un agente cosas como “¿cómo funciona la búsqueda en esta app?” y recibir una respuesta acompañada de evidencia: fragmentos de código recuperado, referencias y, muy importante, lo que no pudo determinar.
El proyecto documenta tres casos públicos en rea.tools/showcase:
Notion: rastrearon cómo la aplicación de escritorio maneja el portapapeles, siguiendo el recorrido interno desde la pantalla hasta el proceso principal.
DX-Ball (videojuego clásico): reconstruyeron en lenguaje C el cálculo que ubica el sonido a izquierda o derecha según la posición de la pelota. La versión reconstruida pasó 3.205 pruebas contra el original.
TH04 (juego de DOS de los años 90): recuperaron la fórmula de los ángulos de disparo a partir de instrucciones de 16 bits.
Traducido al mundo empresarial, los usos legítimos más valiosos son:
Auditoría de proveedores: verificar qué hace realmente un software antes de instalarlo en toda la organización, por ejemplo, a qué servidores se conecta.
Due diligence tecnológica: en una adquisición, entender la calidad y las dependencias de un producto cuyo código no se entrega.
Software heredado: recuperar la lógica de un sistema propio cuyo código fuente se perdió o cuyo proveedor ya no existe, algo frecuente en PYMES con desarrollos de hace 15 años.
Ciberseguridad: analizar un archivo sospechoso o malware en un entorno aislado, sin depender de un tercero.
Aprendizaje de equipos: que un desarrollador junior entienda patrones de diseño estudiando software que la empresa tiene derecho a examinar.
La IA no convierte a cualquiera en ingeniero inverso. Convierte a un equipo con criterio en uno mucho más rápido.

Cómo funciona, en cuatro piezas
La forma más simple de entender REA es imaginar un consultor que llega a un laboratorio:
El agente de IA (Claude Code, por ejemplo) es el consultor: entiende tu pregunta y decide qué investigar.
La skill es su manual de procedimientos: le indica cómo trabajar con REA, qué pasos seguir y cuándo detenerse a pedir autorización.
El servidor REA es el enchufe universal entre el consultor y los instrumentos. Usa MCP (Model Context Protocol), el estándar abierto que Anthropic presentó en 2024 para conectar agentes con herramientas externas.
Los motores de análisis son los instrumentos de laboratorio: Ghidra, Hopper o IDA para programas compilados, JADX para apps Android y un navegador para sitios web.
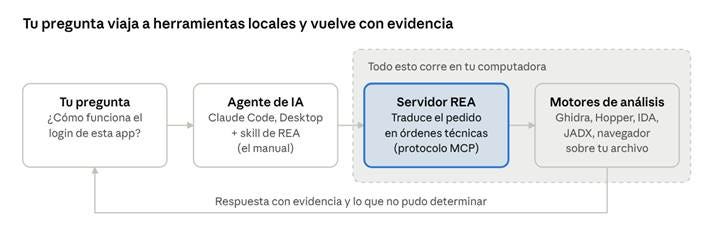
Un punto clave que suele generar confusión: instalar solo la skill no alcanza.
La skill es el manual; sin el servidor y los motores, el agente sabe qué hacer, pero no tiene con qué hacerlo.
Te recomiendo leer este artículo

Dónde se usa (y dónde no)
La confusión más frecuente que vi en estos días es intentar usar REA desde el chat web. La respuesta corta: REA trabaja en tu computadora, no en la nube, porque necesita ejecutar programas de análisis sobre archivos locales.
Claude Code (terminal): el entorno ideal. El agente puede ejecutar los motores de análisis, leer los resultados y seguir investigando por su cuenta. Es la opción recomendada.
Claude Desktop (aplicación de escritorio): funciona. Se conecta al servidor de REA que corre en tu equipo. Es buena opción para quien no se siente cómodo en la terminal.
Otros agentes compatibles: Codex, Cursor, Gemini CLI, Windsurf, VS Code y varios más. REA no es exclusivo de un proveedor de IA.
Claude en la web o el móvil: no sirve en la práctica. Se puede subir la skill, pero quedan solo las instrucciones sin las herramientas que las ejecutan. Es como tener el manual de un torno sin el torno.
Requisitos técnicos mínimos: macOS o Linux (el soporte para Windows es parcial y experimental), y Node.js versión 22, 24 o 26.
Sobre el análisis profundo de programas compilados: requiere tener instalado Ghidra (gratuito), Hopper o IDA Pro (pagos). Para analizar aplicaciones hechas con JavaScript o Electron, como Slack, Notion o VS Code, no hace falta ninguno de ellos.

Cómo instalarlo, paso a paso
El proceso toma unos 15 minutos si ya tenés Claude Code. Te recomiendo hacerlo primero en una computadora de pruebas o una máquina virtual, nunca en el equipo con datos sensibles de la empresa.
Antes de empezar: dos verificaciones
Node.js instalado. En la terminal escribí
node --version. Si no muestra 22, 24 o 26 (o superior), instalalo desde nodejs.org.La fuente correcta. El único repositorio oficial es
github.com/morluto/rea. Ya circulan copias con nombres parecidos, así que verificá la dirección letra por letra.
Elegí tu forma de instalar
Hay tres caminos válidos, y los tres llegan al mismo asistente de configuración. Cambian el grado de control y la comodidad.
Opción A · Con versión fija (la que recomiendo)
npx rea-agents@6.7.0 setupFijar el número de versión evita que mañana se instale una versión distinta que no revisaste.
Opción B · En una línea desde GitHub (la que muestran los videos)
curl -fsSL https://raw.githubusercontent.com/morluto/rea/main/install.sh | bashEs un método oficial: descarga el instalador desde el repositorio, instala REA y abre el asistente. La diferencia es que ejecuta un programa de internet sin que lo leas antes. En este caso revisé el instalador y es transparente, pero conviene hacer primero una simulación con versión fija, que muestra el plan sin cambiar nada:
curl -fsSL https://raw.githubusercontent.com/morluto/rea/main/install.sh | bash -s -- --dry-run --version 6.7.0Si el plan te convence, repetí el comando sin --dry-run.
Opción C · Pedírselo al agente
Escribí en Claude Code:
Instalá REA desde github.com/morluto/rea
El agente lee las instrucciones del repositorio y ejecuta los comandos por vos. Es cómodo, pero actúa con tus permisos: leé cada comando que te pida aprobar.
Una aclaración que casi ningún video hace: el comando
npx skills add morluto/reainstala solo la skill, es decir, el manual. Sin el servidor y los motores, el agente sabe qué hacer, pero no tiene con qué hacerlo.
Configurar y verificar
Elegí tu agente y leé los cambios propuestos. El asistente muestra qué archivos de configuración va a modificar y guarda una copia de respaldo de los existentes. Aprobá solo si entendés lo que muestra.
Reiniciá el agente. Cerrá y volvé a abrir Claude Code o Claude Desktop para que reconozca las nuevas herramientas.
Verificá la instalación. Ejecutá
npx rea-agents@6.7.0 doctor --client claude_code. Este diagnóstico no modifica nada: solo informa qué está listo y qué falta.Hacé tu primera consulta. Por ejemplo: “
Analizá la aplicación ubicada en /ruta/a/mi-app, explicame cómo funciona el inicio de sesión y mostrame la evidencia”. Más abajo encontrás prompts listos para usar.
Para el uso cotidiano
Si lo vas a usar seguido, instalá el comando de forma permanente con npm install --global rea-agents y actualizalo luego con rea update.
Un detalle para usuarios de Linux: algunas funciones necesitan el comando ps estándar (paquete procps), que en ciertas distribuciones mínimas no viene instalado.

¿Es seguro? Lo que revisé
Una skill es, en esencia, un conjunto de instrucciones que el agente obedece. Por eso es un vector de ataque real: una skill maliciosa podría pedirle al agente que envíe tus claves a un servidor externo. Antes de recomendar REA, revisé el repositorio completo (versión 6.7.0, octubre de 2026).
Lo que encontré:
Las cinco skills son texto limpio. No contienen caracteres invisibles ocultos (la técnica habitual para esconder órdenes) ni instrucciones del tipo “ignorá tus reglas”. No piden claves, contraseñas ni credenciales.
Solo una skill es para el usuario final: reverse-engineer-anything. Las otras cuatro sirven a quienes mantienen el propio proyecto (pruebas, registro de cambios, diseño de herramientas).
El instalador es transparente. Verifica versiones, muestra un plan antes de actuar y ofrece un modo de simulación (--dry-run) que no cambia nada.
No hay telemetría. No encontré envío de datos de uso a terceros. Las conexiones externas se limitan a descargar actualizaciones, el analizador Hopper si lo pedís, y recursos de una web cuando la estás analizando.
El análisis es local. Tus archivos no se suben a REA. Lo que sí viaja es lo que el agente recibe como resultado, que queda sujeto a la política de datos de tu proveedor de IA.
Dos límites honestos de mi revisión: no comparé el paquete publicado en npm byte a byte contra el código fuente, y una revisión puntual no garantiza las versiones futuras. Por eso insisto en fijar la versión.
REA es un proyecto serio y bien construido. El riesgo no está en su código, sino en qué software se analiza y con qué permisos.
El nuevo camino es crear habilidades y complementos

Cómo pedirle cosas a REA: prompts para PYMEs
Instalar REA es la parte fácil. El valor aparece cuando sabemos qué preguntarle. Un buen prompt para REA se parece más a una orden de trabajo que a una búsqueda en Google: define qué analizar, para qué, con qué límites y qué entregable esperamos.
La anatomía de un prompt efectivo tiene cinco partes:
Contexto: quiénes somos y qué problema de negocio queremos resolver.
Objetivo: la pregunta concreta que REA debe responder.
Alcance autorizado: qué archivo o aplicación, y con qué derecho la analizamos.
Restricciones: qué no debe hacer (ejecutar, modificar, conectarse).
Formato de salida: cómo queremos el resultado, siempre con evidencia y con lo que no se pudo determinar.
Un prompt sin alcance autorizado no es un prompt incompleto: es un riesgo legal.
En los ejemplos, las partes entre corchetes son las que tenés que reemplazar con tus datos.

Primeros pasos: cinco prompts básicos
Usalos en este orden la primera vez, sobre una aplicación propia. Cada uno construye sobre el anterior.
1. Verificar que REA está conectado
¿Tenés disponibles las herramientas de REA? Listá qué tipos de análisis podés hacer en este equipo y cuáles requieren un motor que no está instalado. No instales nada todavía.2. Hacer un inventario sin ejecutar nada
Con REA, inspeccioná [/ruta/a/la/aplicación] sin ejecutarla. Decime qué tipo de aplicación es (Electron, .NET, nativa, Android), con qué tecnologías está construida y qué componentes principales tiene. Esta aplicación es propiedad de mi empresa.3. Explicar una funcionalidad concreta
Explicame cómo funciona [la búsqueda / el inicio de sesión / el cálculo de precios] en esta aplicación. Seguí el recorrido desde la pantalla hasta la función que hace el trabajo y mostrame el fragmento de código recuperado en cada paso.4. Exigir evidencia y límites
Para cada conclusión anterior, indicá la evidencia concreta (archivo, función, referencia) y tu nivel de certeza. Listá por separado lo que no pudiste determinar y qué análisis adicional haría falta.5. Traducir a lenguaje de negocio
Resumí los hallazgos en un informe de una página para un gerente sin formación técnica: qué hace la aplicación, qué riesgos u oportunidades detectaste y qué decisión recomendás. Separá hechos verificados de interpretaciones.Caso 1: auditar el software de un proveedor antes de instalarlo
Situación: una distribuidora de 40 empleados evalúa una app de escritorio para gestionar pedidos. Antes de instalarla en todas las computadoras, el responsable de sistemas quiere saber qué datos guarda y a dónde los envía.
Antes de empezar: confirmá que la licencia del proveedor permite el análisis, o pedile autorización por escrito. Muchas lo prohíben.
Secuencia de prompts:
Paso 1 · Contexto y alcance
Somos una PYME que evalúa instalar [nombre de la app] en 40 equipos. Tenemos autorización del proveedor para auditarla. Con REA, inspeccioná la instalación en [/ruta] de forma estática, sin ejecutarla. Identificá el tipo de aplicación y sus componentes.
Paso 2 · Conexiones externas
Listá todos los dominios, direcciones y servicios externos a los que la aplicación tiene previsto conectarse. Para cada uno, indicá en qué parte del código aparece y qué parece enviar o recibir.Paso 3 · Datos locales
¿Qué información guarda la aplicación en el equipo (archivos, bases de datos, credenciales)? Indicá dónde y si se almacena cifrada o en texto plano.Paso 4 · Informe de riesgo
Armá un informe para la gerencia con: datos que salen de la empresa, datos sensibles guardados localmente, dependencias de terceros y tres preguntas concretas para hacerle al proveedor antes de firmar.Entregable esperado: un informe de riesgo con evidencia y una lista de preguntas para negociar con el proveedor.
Caso 2: rescatar las reglas de negocio de un sistema heredado
Situación: una fábrica usa desde 2010 un sistema de facturación hecho a medida en .NET. El programador ya no está, el código fuente se perdió y nadie sabe exactamente cómo calcula descuentos y recargos. Quieren migrar a un sistema nuevo sin perder esa lógica.
Antes de empezar: verificá que la empresa sea dueña del software o tenga derechos sobre él, por ejemplo, revisando el contrato con el desarrollador original.
Secuencia de prompts:
Paso 1 · Mapa del sistema
Este es nuestro sistema de facturación interno, desarrollado a medida para la empresa: [/ruta/sistema]. Con REA, analizá los ensamblados .NET de forma estática y armá un mapa de módulos: qué hace cada uno y cómo se relacionan.
Paso 2 · Reglas de negocio
Identificá dónde se calculan [descuentos por volumen, recargos por pago en cuotas, redondeos de IVA]. Para cada regla, mostrame el código recuperado y explicá la lógica en lenguaje simple, con un ejemplo numérico.Paso 3 · Casos borde
¿Hay condiciones especiales, excepciones o valores fijos escritos en el código (clientes, fechas, porcentajes)? Listalos con su ubicación.Paso 4 · Especificación para migrar
Redactá una especificación funcional de estas reglas para entregarle al proveedor del sistema nuevo, con casos de prueba que permitan verificar que el sistema nuevo calcula igual que el viejo.Entregable esperado: una especificación documentada y casos de prueba. Así se convierte el conocimiento atrapado en un sistema viejo en un activo de la empresa.
Caso 3: revisar un adjunto sospechoso sin ejecutarlo
Situación: el área de administración de un estudio contable recibe un correo de un supuesto proveedor con un archivo “factura.exe”. Nadie lo abrió, pero quieren saber qué es antes de borrarlo y alertar al resto del equipo.
Antes de empezar: trabajá solo dentro de una máquina virtual aislada y sin conexión a la red de la empresa. REA no es un antivirus: es una lupa. Ante cualquier señal grave, escalá a un especialista en ciberseguridad.
Secuencia de prompts:
Paso 1 · Análisis estático seguro
Estoy en una máquina virtual aislada. Con REA, analizá el archivo [/ruta/factura.exe] SOLO de forma estática. No lo ejecutes bajo ninguna circunstancia. Decime qué tipo de archivo es en realidad.
Paso 2 · Firma e identidad
¿Tiene firma digital? Si la tiene, ¿a nombre de quién está y es coherente con el proveedor que dice enviarlo?Paso 3 · Señales de alerta
Listá textos, direcciones de internet, rutas de archivos y funciones del sistema que aparezcan en el archivo y que sugieran comportamiento malicioso (robo de credenciales, cifrado de archivos, conexión remota). Indicá tu nivel de certeza.Paso 4 · Alerta interna
Redactá un aviso breve para el equipo: qué llegó, por qué es sospechoso, qué no hacer y a quién avisar si recibieron algo parecido.Entregable esperado: un diagnóstico preliminar y un aviso interno. La decisión final sobre un incidente queda en manos de un profesional de seguridad.
Caso 4: evaluar la app Android que un proveedor quiere instalar en tu equipo
Situación: una empresa de logística va a entregarles a sus 25 repartidores celulares con la app de seguimiento de un proveedor. Antes de firmar, quieren saber qué permisos pide la app y si accede a más información de la necesaria.
Antes de empezar: pedile al proveedor el archivo APK y su autorización para revisarlo como parte de la evaluación. El análisis de apps Android necesita JADX y Java instalados.
Secuencia de prompts:
Paso 1 · Permisos declarados
Evaluamos esta app de un proveedor, con su autorización: [/ruta/app.apk]. Con REA, listá todos los permisos que solicita y explicá en lenguaje simple qué habilita cada uno (ubicación, cámara, contactos, micrófono).
Paso 2 · Uso real de los permisos
Para los permisos sensibles, mostrá en qué parte del código se usan. ¿Hay alguno declarado que no parezca necesario para el seguimiento de entregas?Paso 3 · Terceros y firma
¿Qué librerías de terceros incluye (publicidad, analítica, mensajería)? ¿Quién firma la app y es coherente con el proveedor?Paso 4 · Cláusulas para el contrato
Con estos hallazgos, proponé cláusulas de privacidad y protección de datos para incluir en el contrato con el proveedor, y qué debemos informarles a los repartidores.Entregable esperado: un mapa de permisos con evidencia y propuestas concretas para el contrato. La decisión de compra pasa a apoyarse en datos, no solo en la presentación comercial.
Caso 5: recuperar tus datos de un sistema que ya no tiene soporte
Situación: una cadena de tres ferreterías usa un sistema de punto de venta cuyo proveedor cerró. El sistema no exporta datos, pero guarda años de historial de clientes, productos y ventas. Quieren migrar a un sistema en la nube sin perder esa información.
Antes de empezar: los datos son de tu empresa, pero trabajá siempre sobre una copia de la base de datos, nunca sobre el original. Si contiene datos personales de clientes, tratalos según la normativa de protección de datos vigente.
Secuencia de prompts:
Paso 1 · Ubicar los datos
Este es el sistema de punto de venta de nuestra empresa, sin soporte del fabricante: [/ruta/instalación]. Con REA, identificá dónde guarda la información. Si encontrás bases de datos SQLite, indicá su ubicación. No modifiques ningún archivo.
Paso 2 · Estructura
Sobre la copia en [/ruta/copia.db], describí las tablas, columnas y relaciones. Explicá qué representa cada tabla en términos del negocio (clientes, productos, ventas, stock).Paso 3 · Calidad del dato
Mostrá algunas filas de ejemplo de las tablas principales y señalá problemas: duplicados, campos vacíos, códigos sin descripción o formatos inconsistentes.Paso 4 · Plan de migración
Armá un mapeo de las tablas y columnas viejas hacia los campos del sistema nuevo [nombre o plantilla de importación] y un plan de migración con validaciones para confirmar que no se perdió información.Entregable esperado: un mapa de datos y un plan de migración verificable. Lo que parecía información perdida vuelve a ser un activo.
Del prompt suelto al proceso
Los cinco casos siguen el mismo patrón de cuatro pasos: ubicar, entender, verificar y traducir a una decisión. Esa repetición es una oportunidad: una PYME puede convertir cada secuencia en un procedimiento estándar, con un responsable, una plantilla de informe y un registro de las autorizaciones obtenidas.
El prompt es la herramienta. El proceso, con sus reglas y su trazabilidad, es lo que genera una capacidad organizacional.

Recomendaciones: cómo usarlo con criterio
El límite legal no es opcional
El propio proyecto publica un descargo de responsabilidad muy claro. REA no apoya romper protecciones anticopia o licencias, crear trampas para juegos, saltear sistemas de autenticación ni copiar código propietario. Y subraya algo que muchos videos omiten: tener un archivo en tu computadora no te da permiso para analizarlo.
Antes de usarlo sobre software de terceros, revisá su licencia de uso y consultá con el área legal. La legalidad de la ingeniería inversa varía según el país y el contrato.
Siete reglas prácticas
Empezá por lo propio. Tu primera prueba debería ser una app que tu empresa desarrolló. Así validás la herramienta sin riesgo legal.
Aislá el entorno. Usá una máquina virtual o un equipo de pruebas, sobre todo si analizás archivos sospechosos.
Fijá la versión y revisá los cambios antes de actualizar.
Leé el plan antes de aprobar. Cuando el agente propone modificar configuraciones, leé qué va a cambiar.
Exigí evidencia, no conclusiones. REA devuelve qué sabe y qué no. Si el agente afirma algo sin mostrar la evidencia, desconfiá.
Cuidá la confidencialidad. El análisis es local, pero los resultados pasan por tu proveedor de IA. No analices software con secretos comerciales sin evaluar esa política.
Sumá un experto al circuito. El disclaimer advierte que la decompilación puede ser incompleta o incorrecta. La validación humana sigue siendo indispensable.
Videos para verlo en acción
Gartner proyecta que más del 40% de los proyectos de IA agéntica serán cancelados antes de fines de 2027, por costos crecientes, valor de negocio poco claro y controles de riesgo insuficientes. REA puede ser la excepción en tu organización si la vinculás a una pregunta de negocio concreta, y no a la fascinación por la demo.
Seleccioné siete videos publicados en octubre de 2026 que muestran REA funcionando. Revisé su contenido por capítulos; ninguno reemplaza la lectura de la documentación oficial, pero ayudan a perderle el miedo.
NUEVO REA + Ingeniería Inversa = Clona Software gratis (Juan Pe Navarro, 12/10/2026). El más práctico para empezar. Muestra cómo encontrar el repositorio oficial, abrir Claude Code en Visual Studio Code e instalar REA (min. 4:04 a 7:14), y dedica un capítulo a la legalidad: inspirarse sí, copiar no.
Probé el repo viral para recrear apps (Benjamín Cordero, 12/10/2026). Explica la instalación y qué se le puede pedir (min. 2:52) y compara Claude Code con y sin REA. Valor agregado: señala que las licencias de las apps probadas prohíben la ingeniería inversa.
REA: la IA que le hace ingeniería inversa a cualquier programa (Mr code, 14/10/2026). El mejor para entender el concepto. Desmiente afirmaciones exageradas, muestra cómo se ve una sesión real (min. 4:51) y aborda la legalidad. No incluye la instalación paso a paso.
Adiós a las apps pagas: la IA las está recreando (Alejavi Rivera, 18/10/2026). Panorama general de IA y software propietario; REA ocupa solo un segmento (min. 13:50). Útil como contexto, no como tutorial.
Reverse Engineer Anything (REA) with Claude Code (Beginner’s Guide) (Automate with Marc, 15/10/2026). El más didáctico. Explica la diferencia entre desensamblador y decompilador, instala REA con Hopper en modo demo (min. 3:41) y compara resultados con y sin REA.
How to Reverse Engineer Anything in Claude Code (MG, 11/10/2026). El mejor ejemplo de uso responsable: analiza su propia app. Incluye tres advertencias previas al uso (min. 3:32) y compara el costo de la prueba: 12 dólares sin REA y 40 dólares con REA.
Reverse Engineer Anything (REA) EXPLAINED! (Code Bear, 19/10/2026). Repasa el origen del proyecto, cómo se valida un resultado con pruebas (min. 5:42), la configuración (min. 7:04) y los riesgos. Cierra con un consejo alineado con este artículo: empezar en pequeño.
Para cerrar: de la caja negra a la caja de cristal
REA muestra hacia dónde va el trabajo del conocimiento técnico. Un oficio que exigía años de especialización ahora se puede conversar en lenguaje natural, sin dejar de exigir criterio, ética y evidencia.
Para un líder, la oportunidad no es tener “el truco de moda”, sino ganar transparencia sobre el software que compra, hereda o integra. Esa transparencia, bien gobernada, es una ventaja competitiva.
La tecnología abre la caja. El liderazgo aumentado decide qué se hace con lo que hay adentro.
Referencias
morluto (2026). REA: Reverse Engineer Anything (versión 6.7.0) [repositorio de software, licencia MIT]. GitHub. github.com/morluto/rea
REA. Sitio oficial, guías y casos de estudio. rea.tools y rea.tools/showcase
REA. Disclaimer: uso responsable. DISCLAIMER.md
rea-agents. Paquete oficial en npm. npmjs.com/package/rea-agents
Gartner (25 de junio de 2025). Gartner Predicts Over 40% of Agentic AI Projects Will Be Canceled by End of 2027. gartner.com
Anthropic (2024). Introducing the Model Context Protocol. anthropic.com/news/model-context-protocol
National Security Agency. Ghidra Software Reverse Engineering Framework. github.com/NationalSecurityAgency/ghidra
